Zusammenfassung: Tausende Energie-Steuerungssysteme in Europa sind aus dem Internet erreichbar. Netzwerkkorrekturen helfen, aber die wirksamere Lösung liegt im Gerätedesign: Geräte, die nur nach aussen zur Cloud verbinden, ohne eingehenden Admin-Zugang, mit eindeutigen Zugangsdaten und signierten Updates.
Was die Forscher gefunden haben
Eine Studie von Modat und dem niederländischen National Cyber Security Centre, vorgestellt am 6. Oktober 2026, fand 8.547 Steuerungssysteme europäischer Solar- und Windparks in 40 Ländern, die aus dem Internet erreichbar sind. 7.942 davon entfielen auf Solar. An etwa 181 Standorten hätte ein Angreifer laut den Forschern die volle Kontrolle übernehmen können.
Einige Anmeldeseiten nannten den Park, den sie schützten. Eine Turbinenseite zeigte Start- und Stopp-Schaltflächen.
Warum Netzwerkratschläge nicht reichen
Der übliche Rat lautet, das Netzwerk abzusichern: Firewalls, VPNs, Segmentierung. Das ist alles richtig. Aber die meisten dieser Geräte wurden so gebaut, dass sie von aussen erreichbar sind, und früher oder später öffnet jemand den Port, oft um den Fernsupport zu erleichtern.
Betreiber können nicht jedes Netz am Standort absichern. Hersteller können dafür sorgen, dass es weniger darauf ankommt.
Das Gerät so gestalten, dass es nichts zu öffnen gibt
Für vernetzte Energiegeräte nutzen wir vom ersten Tag an ein einfaches Sicherheitsmodell:
- Ins Internet nur ausgehend. Das Gerät verbindet sich nach aussen mit seiner Cloud. Nichts im Internet kann eine Verbindung zu ihm öffnen.
- Lokaler Zugriff bleibt lokal. Eine lokale Webseite oder API ist in Ordnung, aber nur im lokalen Netz: keine Portweiterleitung, kein UPnP, keine Standardpasswörter und eindeutige Zugangsdaten pro Gerät ab Werk.
- Fernsteuerung über die Cloud. Aktionen aus der Ferne laufen über die Cloud, mit Benutzerkonten, Berechtigungen und einem Protokoll, wer was getan hat.
- Signierte Updates. Ein Sicherheitsfix erreicht jeden Standort über signierte Over-the-Air-Updates, ohne dass jemand hinfahren muss.

Die Regulierung weist in dieselbe Richtung
Der EU Cyber Resilience Act wird verlangen, dass vernetzte Produkte ohne bekannte ausnutzbare Schwachstellen ausgeliefert werden, mit sicheren Voreinstellungen und einem Weg, Sicherheitsupdates zu liefern. Die oben beschriebenen Designentscheidungen sind der praktische Weg, diese Anforderungen bei Energiegeräten zu erfüllen.
Wie wir helfen können
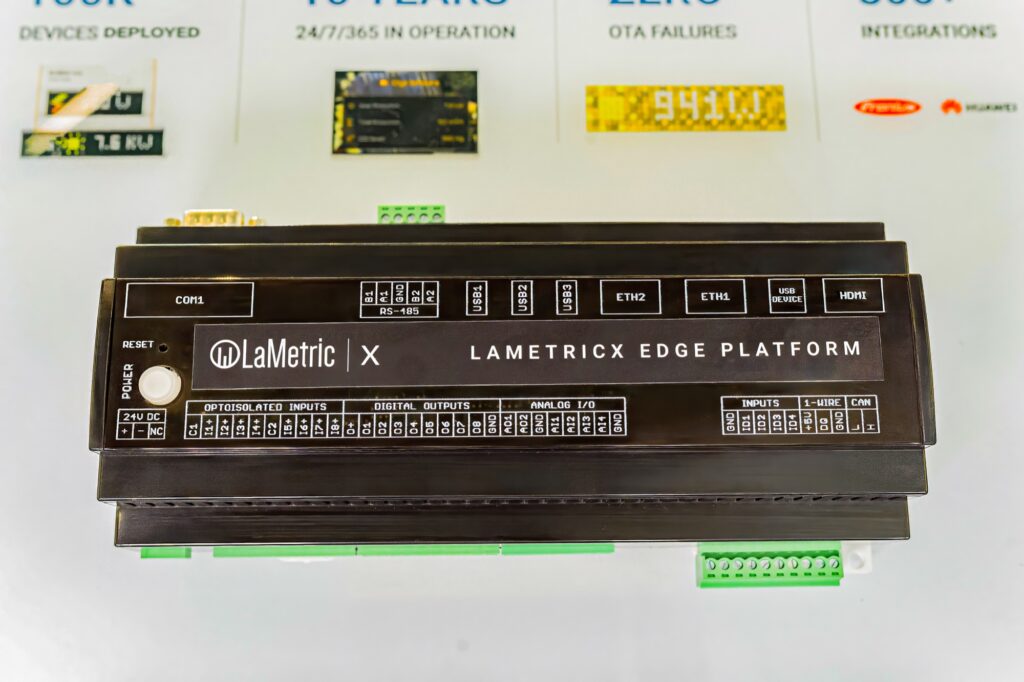
Wir entwickeln vernetzte Geräte für Energie und Industrie von Anfang an mit diesem Sicherheitsmodell: Secure Boot, eindeutige Geräteidentität ab Werk, ausschliesslich ausgehende Konnektivität und signierte OTA-Updates. Wenn Sie über Ihr Gerät sprechen möchten, sprechen Sie mit einem Ingenieur.
Quelle: Bericht des pv magazine zur Studie (auf Englisch).