Firmware-Build-Automatisierung
Von Firmware, die von Hand auf einem Entwickler-PC gebaut wird, zu einer automatisierten Jenkins-Pipeline auf einer Infrastruktur, die wir für Sie einrichten – bei Hetzner oder in der Cloud Ihrer Wahl: Jeder Commit wird gebaut und getestet, jedes Release ist signiert und reproduzierbar, und jeder Build kommt mit SBOM und CVE-Monitoring – damit Sie Geräte im Feld in Tagen patchen.
Geräte online in unserer eigenen Flotte
Fehlerquote in der Serienfertigung
Sichere OTA-Releases
Länder, in die unsere Geräte geliefert werden
Vorher: Builds auf einem Entwickler-PC
Viele Sensor- und Geräteteams haben Firmware v1.0 von Hand auf dem Laptop eines Entwicklers gebaut und während der gesamten Produktlebensdauer nie wieder neu bauen müssen. Der EU Cyber Resilience Act ändert das: Die Meldepflicht für aktiv ausgenutzte Schwachstellen gilt seit dem 11. September 2026, die gesamte Verordnung ab dem 11. Dezember 2027.
Nur ein PC kann bauen
Toolchain, Hersteller-SDK und Einstellungen liegen auf einem Rechner. Fehlen dieser Entwickler oder Laptop, kann niemand das ausgelieferte Binary neu bauen.
Jahre voller Patches
Geräte im Feld brauchen 10 bis 15 Jahre lang Sicherheitsupdates, länger als jeder Entwickler-PC oder jedes Build-Setup hält.
Manuelle Schritte, kein Nachweis
Bauen, Testen und Freigeben passieren von Hand, daher weiss niemand genau, was in einem Release steckt.
Keine Antwort auf eine CVE
Ohne SBOM wissen Sie nicht, ob eine neue Schwachstelle Ihre Firmware betrifft, und können keinen schnellen Fix ausliefern.
Wie es Ihr Produkt beschleunigt
Weniger Risiko vom ersten Tag an
Die Pipeline folgt dem Release-Prozess hinter 250 OTA-Releases an unsere eigene Flotte, sodass Ihr Team nicht mit einem ungetesteten Setup startet.
Ihr Team bleibt beim Produkt
Unsere Ingenieure übernehmen die Migration, damit Ihr Produktteam an Funktionen weiterarbeitet. Danach laufen Builds und Releases von selbst, statt einen Ingenieurtag zu kosten.
Wochen statt Monate
Vom PC-Build zu einer funktionierenden Jenkins-Pipeline und Ihrem ersten Patch-Release darüber in etwa vier Wochen.
Gehört Ihnen – oder wir betreiben es
Jenkins läuft auf Infrastruktur, die Ihnen gehört – bei Hetzner, in Ihrer Cloud oder auf Ihren Servern –, mit Pipeline, Skripten, Dokumentation und Schulung. Auf Wunsch betreuen wir sie weiter: Updates, Backups, Monitoring und Hilfe, wenn ein Build bricht.
Nachher: automatisiert in Jenkins
Dieselbe Firmware, jetzt von einer Jenkins-Pipeline gebaut, getestet und freigegeben, mit einem Nachweis jeder Komponente in jedem Build.
Jenkins-Infrastruktur für Sie eingerichtet
Wir richten Jenkins-Controller und Build-Agents bei Hetzner Cloud, AWS, Azure oder Google Cloud oder auf Ihren eigenen Servern ein und sichern sie ab. Infrastruktur und Zugänge gehören Ihnen.
Build-Container neben Ihrem Quellcode
Toolchain und Hersteller-SDK sind in getaggten Containern fixiert, die mit Ihrem Code gespeichert werden, sodass jede Version zum selben Binary gebaut wird – auch Jahre später.
Jeder Commit gebaut und getestet
Jenkins baut jeden Commit und führt statische Analyse und Unit-Tests automatisch aus; fehlerhafte Builds fallen auf, bevor sie in ein Release gelangen.
Signierte Releases aus Tags
Release-Builds laufen nur aus Versions-Tags: versionierte, signierte Firmware-Images und Release Notes, ohne manuelle Schritte.
SBOM für jedes Release
Hersteller-SDK, RTOS und Bibliotheken stehen in einem maschinenlesbaren SBOM, das Jenkins mit jedem Build erzeugt.
CVE-Monitoring und Patches in Tagen
Neue Schwachstellen werden mit Ihrem SBOM abgeglichen, mit einer Bewertung, was Ihr Produkt wirklich betrifft, und einem dokumentierten Weg zum getesteten, signierten Patch.
Vom PC zu Jenkins in vier Schritten
1. PC-Build erfassen
Wir holen die ausgelieferte Version vom Entwickler-PC und reproduzieren sie exakt in einer fixierten, containerisierten Toolchain.
2. Jenkins einrichten
Wir richten die Jenkins-Infrastruktur bei Hetzner oder in der Cloud Ihrer Wahl ein und bringen den Build darauf; jeder Commit wird gebaut und getestet.
3. SBOM und CVE-Monitoring
Jenkins erzeugt für jeden Build ein SBOM, und Sie werden gewarnt, wenn eine neue CVE ihn betrifft.
4. Übergabe
Dokumentation, Schulung und Ihr erstes Patch-Release über die Jenkins-Pipeline.
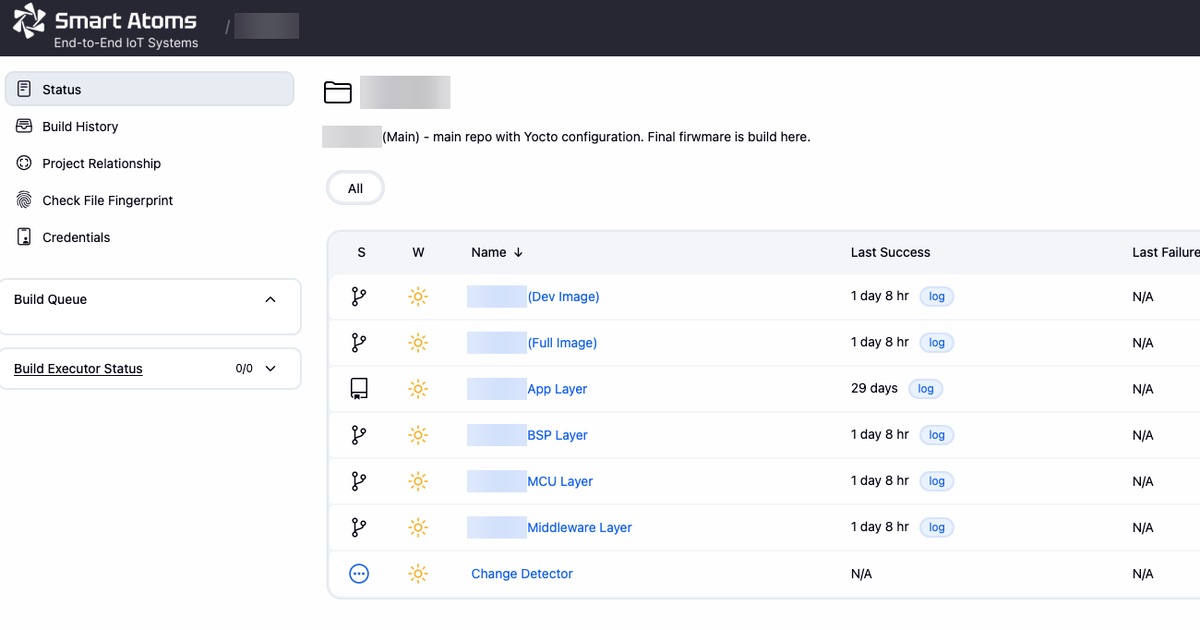
Unser eigenes Jenkins
Das Setup, das wir für Ihr Produkt mitbringen: Firmware-Images und Yocto-Layer (BSP, App und MCU), die Jenkins bei jeder Änderung baut und testet. Projektnamen sind unkenntlich gemacht.
Unterstützte Plattformen
Jenkins bei Hetzner Cloud, AWS, Azure, Google Cloud oder auf Ihren eigenen Servern, für MCU-Firmware auf NXP, ST und Nordic sowie Embedded Linux mit Yocto oder Buildroot. Warum Jenkins: selbst gehostet, ausgereift und in vielen Teams bereits im Einsatz; Container halten die Builds reproduzierbar. Optional: automatisches Flashen und Testen auf einem Hardware-Testplatz (HIL) sowie laufende Betreuung der Jenkins-Infrastruktur nach der Übergabe. Erzählen Sie uns von Ihrem Stack.
Planen Sie etwas Ähnliches?
Sagen Sie uns, wo Sie stehen. Ein erfahrener Ingenieur antwortet innerhalb eines Werktags.
Sprechen Sie mit einem Ingenieur, nicht mit dem Vertrieb
Idee, Prototyp, Produktion oder eine Flotte im Feld: Sagen Sie uns, wo Sie stehen. Ein erfahrener Ingenieur antwortet innerhalb eines Werktags.
Ihre Vorteile:
- Erfahrene Embedded-Ingenieure
- Hardware, Firmware und Cloud
- Vom Prototyp zur Flotte
- Klarer Umfang und nächste Schritte
- Direkte technische Antworten
- Kein Verkaufsgespräch
Wie geht es weiter?
Ein kostenloses 30-minütiges Gespräch mit einem erfahrenen Ingenieur
Ein kurzes technisches Erstgespräch
Ein Angebot mit Umfang, Zeitplan und Kosten