Zusammenfassung: Am 2. November 2026 haben Angreifer die Temperatur von Supermarkt-Kühlschränken und -Gefriertruhen in mindestens sechs europäischen Ländern erhöht, drei Wochen nachdem rund 700 Märkte in Frankreich getroffen worden waren. Niemand ist in die Kühlgeräte eingebrochen. Die Kühlungssteuerungen waren aus dem Internet erreichbar, nutzten noch das Werkspasswort und liefen mit Software, die keine Updates mehr bekam. Diese drei Schwachstellen gibt es in den meisten vernetzten Produkten, und die Lösungen sind Designentscheidungen, die vor dem ersten ausgelieferten Gerät fallen.
Was passiert ist
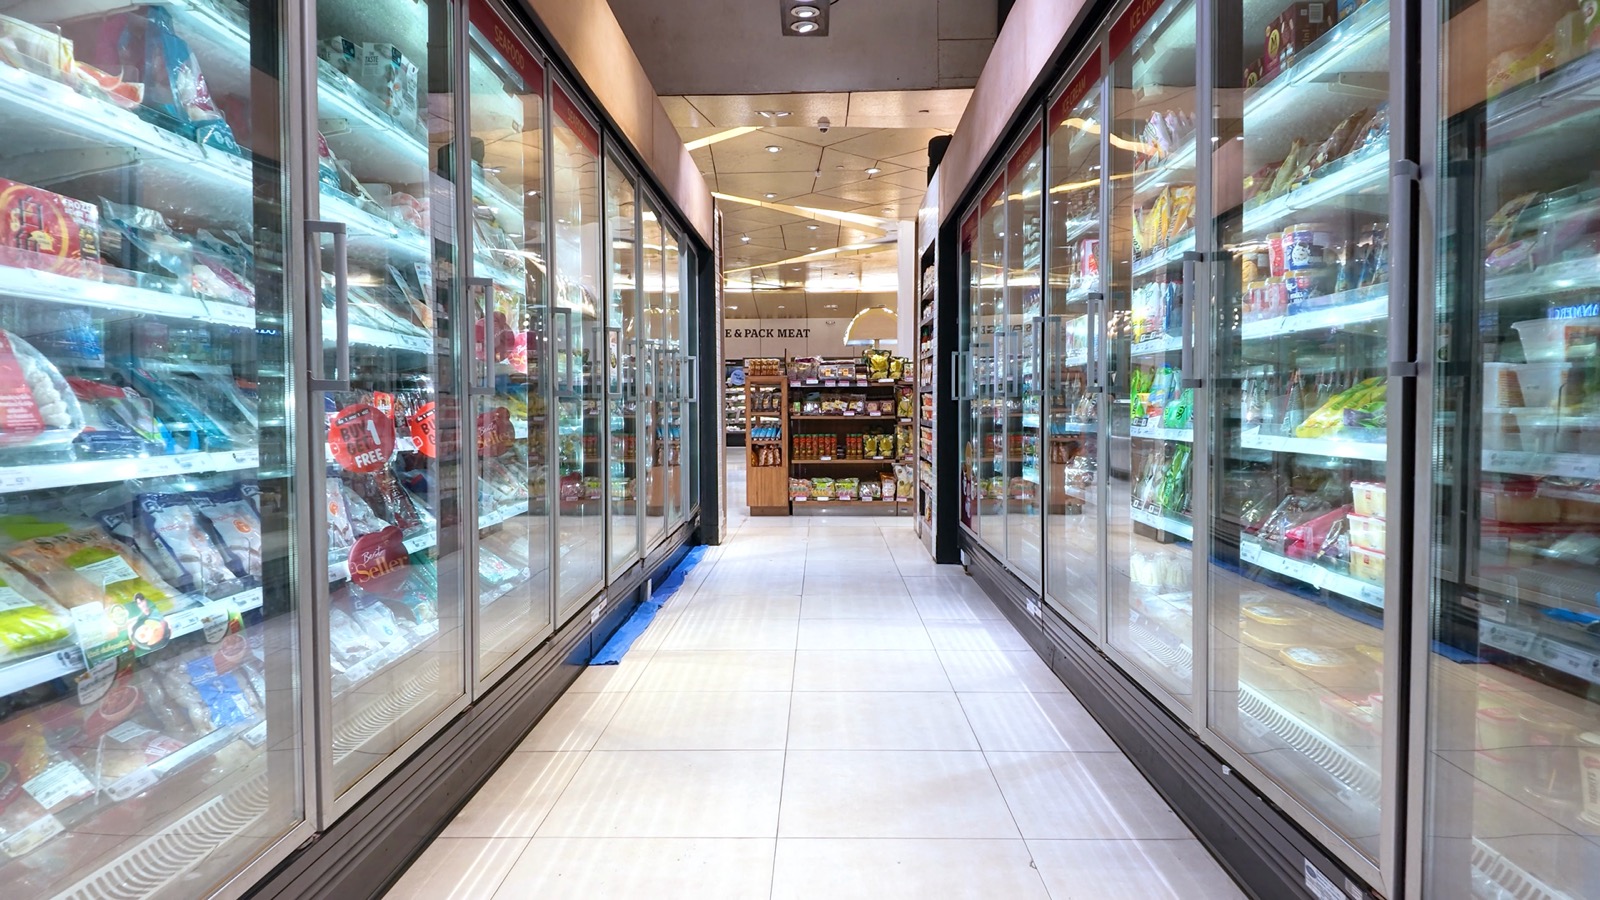
Die Angriffe kamen in zwei Wellen. Mitte Oktober wurden rund 700 Supermärkte in Frankreich getroffen. In der Nacht zum 2. November passierte es erneut, diesmal in mehreren weiteren Ländern:
| Datum | Was passiert ist |
|---|---|
| 11.–12. Okt. 2026 | Rund 700 Supermärkte in Frankreich getroffen. |
| 13. Okt. 2026 | Der Hersteller der Steuerungen rät Kunden, die Steuerungen vom Internet zu trennen. |
| 2. Nov. 2026 | Märkte in Schweden, Estland, Belgien, Luxemburg, Irland und den Niederlanden über Nacht getroffen. |
Die schwedische Coop meldet sechs betroffene Filialen. Der estnische öffentlich-rechtliche Sender ERR berichtete von mindestens einem Markt, in dem die Gefriertruhen auf 50 °C gestellt worden waren. Eine Gefriertruhe bei 50 °C ist kein Datenleck. Es ist eine physische Wirkung in einem echten Markt, ausgelöst durch eine einzige Einstellung, die aus der Ferne geändert wurde.
Laut Berichten waren die Ziele Kühlungssteuerungen, überwiegend von Danfoss. Danfoss erklärte, die am 2. November getroffenen niederländischen Systeme seien nicht in einem sicheren Netz gewesen und hätten noch das Standardpasswort verwendet. Nach dem Angriff in Frankreich hieß es, die meisten betroffenen Systeme seien veraltet gewesen und hätten keine Sicherheitsupdates mehr erhalten.
Niemand musste das Kühlgerät knacken
Hier gab es keinen raffinierten Exploit. Die Steuerung hatte eine Anmeldeseite im offenen Internet, die Zugangsdaten waren die ab Werk, und die Software dahinter war seit Jahren nicht aktualisiert worden. Wer die Seite fand, konnte sich anmelden und die Sollwerte ändern.
Es ist leicht, die Betreiber verantwortlich zu machen: Sie hätten das Passwort ändern, die Steuerungen hinter eine Firewall stellen und alte Geräte ersetzen sollen. Das stimmt alles. Aber eine Supermarktkette betreibt Kühlung, nicht ein Sicherheitsteam für jedes Gerät in jeder Filiale. Wenn die sichere Konfiguration davon abhängt, dass jeder Kunde an jedem Standort alles richtig macht, werden es manche nicht tun, und die Angreifer müssen nur diese finden.
Deshalb ist das zuerst ein Problem des Produktdesigns und erst danach ein Netzwerkproblem.
Das ist kein Kühlschrank-Problem
Kühlungssteuerungen sind nur die Geräte, die es diesmal getroffen hat. Die meisten vernetzten Produkte können dieselben drei Schwachstellen haben:
- Zugangsdaten, die auf jedem Gerät gleich sind. Ein Standardpasswort, im Handbuch abgedruckt, für jedes Gerät dieses Modells. Ist eines bekannt, sind es alle.
- Eine Serviceseite, die aus dem Internet erreichbar ist. Fernzugriff ist für den Support bequem, also öffnet jemand einen Port oder schaltet die Fernanmeldung ein, und die Webseite des Geräts ist für jeden sichtbar, der das Internet scannt.
- Firmware, die lange vor dem Lebensende des Geräts keine Updates mehr bekommt. Eine Steuerung läuft viele Jahre. Enden die Sicherheitsupdates früh, verbringt das Gerät den Großteil seiner Lebensdauer mit bekannten Lücken.
Über dasselbe Muster haben wir vor einigen Wochen geschrieben, als Forscher 8.547 aus dem Internet erreichbare Steuerungssysteme in europäischen Solar- und Windparks fanden. Andere Branche, dieselben drei Schwachstellen.
Was eine Geräteflotte schützt, wird vor dem ersten Gerät entschieden
Keine der folgenden Maßnahmen lässt sich günstig nachrüsten, wenn Tausende Geräte im Feld sind. Sie gehören in die Architektur, in den Fertigungsprozess und in den Update-Plan:
- Eindeutige Zugangsdaten pro Gerät, ab Werk gesetzt. Jedes Gerät erhält in der Fertigung seine eigene Identität und sein eigenes Geheimnis, nie ein gemeinsames Standardpasswort. Wird ein Gerät kompromittiert, sind die anderen es nicht.
- Keine offene Anmeldeseite im Internet. Das Gerät verbindet sich nach außen mit Ihrer eigenen, gesicherten Cloud; nichts im Internet kann eine Verbindung zu ihm öffnen. Aktionen aus der Ferne laufen über die Cloud, mit Benutzerkonten, Berechtigungen und einem Protokoll, wer was getan hat. Eine lokale Webseite ist in Ordnung, aber nur im lokalen Netz.
- Signierte Updates für die gesamte Zeit im Feld. Das Gerät akzeptiert nur Firmware, die Sie signiert haben, und Sie liefern Sicherheitsfixes, solange Sie das Produkt unterstützen. Kunden sollten das Support-Ende vor dem Kauf kennen, nicht danach.
- Eine Möglichkeit, eine riskante Funktion mit einem Release auf der ganzen Flotte abzuschalten. Wird eine Schwachstelle gefunden, wollen Sie einen Dienst oder eine Schnittstelle auf allen Geräten auf einmal schließen, statt jedem Kunden zu schreiben und auf seine Reaktion zu hoffen.
Over-the-Air-Updates machen die letzten beiden Punkte erst möglich. Bei LaMetric haben wir 250 Releases over the air an eine Flotte von rund 75.000 Geräten online ausgeliefert. Ein Fix erreicht jedes Gerät, ohne dass jemand zu einem Standort fahren muss, und das funktioniert nur, weil der Update-Weg von Anfang an mitgeplant war.

Was der Cyber Resilience Act ändert
Der EU Cyber Resilience Act macht diese Liste für neue Produkte mit digitalen Elementen zur Pflicht. Produkte müssen standardmäßig sicher sein, also ohne gemeinsame Standardpasswörter. Hersteller müssen für den angegebenen Supportzeitraum Sicherheitsupdates liefern. Und seit dem 11. September 2026 müssen sie aktiv ausgenutzte Schwachstellen innerhalb von 24 Stunden melden.
Der letzte Punkt ist für Vorfälle wie diesen entscheidend. Ein Hersteller, der eine ausgenutzte Schwachstelle innerhalb eines Tages melden muss, braucht auch einen Weg, sie schnell auf der ganzen Flotte zu beheben. Eine Meldung ohne funktionierenden Update-Weg dokumentiert nur das Problem.
Wo Ihr eigenes Produkt steht, zeigt der 5-Minuten-CRA-Readiness-Check.
Ein schneller Test für Ihr eigenes Produkt
Wenn heute jemand die Anmeldeseite Ihres Geräts fände, was bräuchte es, um hineinzukommen? Vier Fragen geben eine schnelle Antwort:
- Verlässt jedes Gerät das Werk mit eigenen Zugangsdaten, oder teilen sie sich welche?
- Kann irgendetwas im Internet eine Verbindung zum Gerät öffnen, oder verbindet es sich nur nach außen?
- Wie lange liefern Sie signierte Sicherheitsupdates, und kennen Ihre Kunden dieses Datum?
- Wenn sich morgen eine Funktion als riskant herausstellt, könnten Sie sie mit einem Release auf allen Geräten abschalten?
Lautet eine Antwort „hängt davon ab, wie der Kunde es eingerichtet hat“, ist genau dort der Anfang.
Wie wir helfen
Bei Smart Atoms härten wir vernetzte Geräte und ihren Update-Weg, vom ersten Prototyp bis zur Flotte: eindeutige Geräteidentität ab Werk, ausschließlich ausgehende Konnektivität, Secure Boot und signierte OTA-Updates. Wenn Sie Ihr Produkt vor dem nächsten ausgelieferten Gerät prüfen lassen möchten, sprechen Sie mit einem Ingenieur.
Quelle: NL Times zu den Angriffen vom 2. November und der Stellungnahme von Danfoss (auf Englisch).